Domain mysql-forum.de kaufen?
Wir ziehen mit dem Projekt
mysql-forum.de um.
Sind Sie am Kauf der Domain
mysql-forum.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mysql-forum.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Selbständige Tabellen - 5 Blätter5-Blatt-Hängetabellen im A4-Format jede Tabelle enthält 5 PVC-Taschen erweitert die Kapazität der Taschen in einen Halter mit 10 Taschen können Sie bis zu 100 Blätter einlegen Farbe - Mix Packung 5 Stk. Tabellen79,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription Download Win, Englisch (1-4 Instances) (2168001-1-4)Produktbeschreibung: SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription - 1-4 Instances, Produkttyp: Subscription, Kategorie: Netzwerkanwendungen - Überwachung & Leistungsverwaltung, Anzahl Lizenzen: 1-4 Instances, Bundled Support: 3 Jahre Subscription, Plattform: Windows4685,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription Download Win, Englisch (5-9 Instances) (2168001-5-9)Produktbeschreibung: SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription - 5-9 Instances, Produkttyp: Subscription, Kategorie: Netzwerkanwendungen - Überwachung & Leistungsverwaltung, Anzahl Lizenzen: 5-9 Instances, Bundled Support: 3 Jahre Subscription, Plattform: Windows4597,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
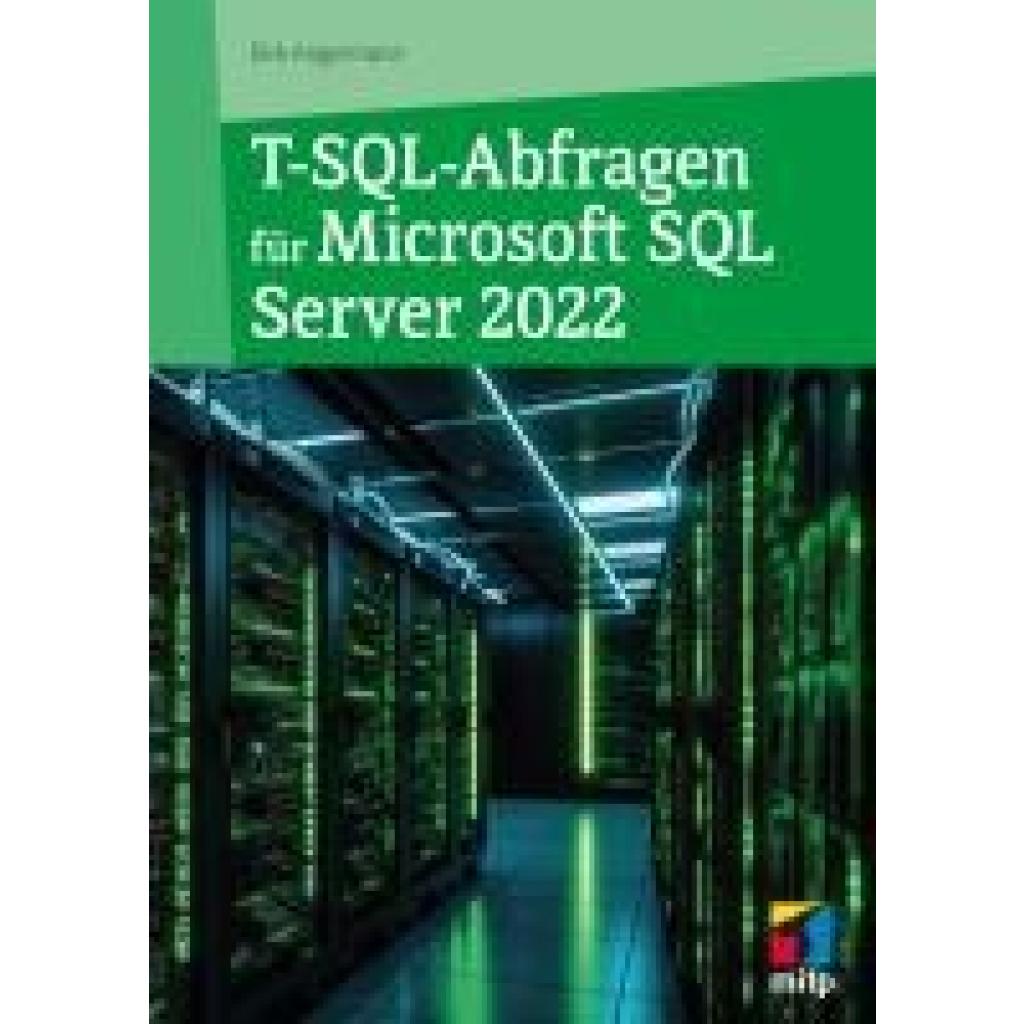
Angermann, Dirk: T-SQL-Abfragen für Microsoft SQL-Server 2022T-SQL-Abfragen für Microsoft SQL-Server 2022 , Fundierter Einstieg in SQL-Datenbankabfragen Von SELECT-Abfragen über das Verwenden von Tabellenwertausdrücken bis zum Ausführen gespeicherter Prozeduren Praktische Beispiele mit Aufgabenstellung, Kommentaren und Ergebnissen T-SQL-Abfragen Schritt für Schritt Der Datenbank-Experte Dirk Angermann zeigt Ihnen, wie Sie über das SQL Server Management Studio Ihre ersten T-SQL-Datenbankabfragen vornehmen. Als Grundlage dient eine einfach strukturierte Datenbank, damit Sie immer den Überblick behalten. Praktische Anleitung Anhand vieler praktischer Beispiele führt Sie der Autor in die Verwendung der verschiedenen Sprachelemente wie Funktionen, Variablen, Operatoren und Ausdrücke ein. Sie lernen unter anderem, wie Sie SELECT-Abfragen vornehmen, Daten filtern und sortieren, mit den verschiedenen SQL-Server-Datentypen arbeiten sowie Unterabfragen schreiben. So erfahren Sie, wie effizienter und präziser T-SQL-Code geschrieben wird, um die abzurufende Datenmenge ordnungsgemäß zu beschreiben. Bessere Abfrageleistung und Umgang mit Fehlermeldungen Sie erhalten aber nicht nur praktische Hilfe für Ihre Datenauswertungen, sondern lernen zudem, die Abfrageleistung zu verbessern und mit Fehlerinformationen umzugehen. Aus dem Inhalt: Schreiben von SELECT-Abfragen und Unterabfragen Arbeiten mit SQL-Server-Datentypen Gruppieren und Aggregieren von Daten Verwenden von integrierten Funktionen Pivotieren und Groupingsets Verwenden von Fensterrangfolge- und Aggregatfunktionen Ausführen von gespeicherten Prozeduren Programmieren mit T-SQL Implementieren von Transaktionen Fehlerbehandlung und Verbesserung der Abfrage , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240327, Titel der Reihe: mitp Professional##, Autoren: Angermann, Dirk, Seitenzahl/Blattzahl: 277, Keyword: Sql; buch; business intelligence; data warehouse; datenbank; datenbankentwicklung; datenbankmanagement; microsoft sql; microsoft sql server; mitp; ms sql server; mssql; sql server; t sql; transact sql; tsql, Fachschema: Datenbank / Relational~Data Warehouse~Informationsmanagement / Data Warehouse~Database~Datenbank, Fachkategorie: Data Warehousing~Datenbanksoftware~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 168, Höhe: 16, Gewicht: 482, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können SQL-Abfragen aus zwei Tabellen durchgeführt werden?
SQL-Abfragen aus zwei Tabellen können durchgeführt werden, indem man die Tabellen miteinander verknüpft. Dies geschieht durch die Verwendung des JOIN-Operators, der die Zeilen aus beiden Tabellen basierend auf einer gemeinsamen Spalte oder Bedingung kombiniert. Durch die Verknüpfung der Tabellen können Daten aus beiden Tabellen in einer einzigen Abfrage abgerufen werden. **
-
Wie kann ich Daten aus einer MySQL-Datenbank mit Java abfragen?
Um Daten aus einer MySQL-Datenbank mit Java abzufragen, kannst du die JDBC (Java Database Connectivity) API verwenden. Du musst eine Verbindung zur Datenbank herstellen, eine SQL-Abfrage erstellen und diese dann mit einem Statement-Objekt ausführen. Das Ergebnis der Abfrage kann dann in einem ResultSet-Objekt gespeichert und weiterverarbeitet werden. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Ist es schlechtes Datenbankdesign, wenn es doppelte Datensätze in einer SQL Server-Datenbank gibt?
Ja, doppelte Datensätze in einer Datenbank sind in der Regel ein Zeichen für ein schlechtes Datenbankdesign. Doppelte Datensätze können zu Inkonsistenzen und Redundanzen führen und die Effizienz der Datenbank beeinträchtigen. Es ist wichtig, Maßnahmen zu ergreifen, um doppelte Datensätze zu vermeiden, wie z.B. die Verwendung von Primärschlüsseln und eindeutigen Indizes. **

Wie kann ich täglich automatisch ein Backup meiner MySQL-Datenbank erstellen?
Um täglich automatisch ein Backup deiner MySQL-Datenbank zu erstellen, kannst du ein Skript erstellen, das den Befehl "mysqldump" verwendet, um eine Sicherungskopie der Datenbank zu erstellen. Du kannst dann einen Cron-Job einrichten, der das Skript jeden Tag zu einer bestimmten Zeit ausführt. Dadurch wird das Backup automatisch erstellt und du musst dich nicht darum kümmern. **
Wie kann man die Beziehungen zwischen Tabellen in einer SQL-Datenbank darstellen?
Die Beziehungen zwischen Tabellen in einer SQL-Datenbank können durch Verwendung von Fremdschlüsseln dargestellt werden. Ein Fremdschlüssel ist ein Attribut in einer Tabelle, das auf den Primärschlüssel einer anderen Tabelle verweist. Durch die Verwendung von Fremdschlüsseln können Beziehungen zwischen den Tabellen hergestellt und Abfragen über mehrere Tabellen hinweg ausgeführt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
ABB ITS-DR-MYSQL Driver, MySQL Datenbank2CQG150503S4061 ITS-DR-MYSQL Der Treiber ITS-DR-MYSQL wird für die Einbindung von MySQL Datenbanken benutzt. Dieser Treiber benötigt als Voraussetzung mindestens eine Grundvariante vom Integra Supervisor (IST-XXX-SUP).1491,75 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Selbständige Tabellen - 5 Blätter5-Blatt-Hängetabellen im A4-Format jede Tabelle enthält 5 PVC-Taschen erweitert die Kapazität der Taschen in einen Halter mit 10 Taschen können Sie bis zu 100 Blätter einlegen Farbe - Mix Packung 5 Stk. Tabellen79,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription Download Win, Englisch (1-4 Instances) (2168001-1-4)Produktbeschreibung: SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription - 1-4 Instances, Produkttyp: Subscription, Kategorie: Netzwerkanwendungen - Überwachung & Leistungsverwaltung, Anzahl Lizenzen: 1-4 Instances, Bundled Support: 3 Jahre Subscription, Plattform: Windows4685,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie können SQL-Abfragen aus zwei Tabellen durchgeführt werden?
SQL-Abfragen aus zwei Tabellen können durchgeführt werden, indem man die Tabellen miteinander verknüpft. Dies geschieht durch die Verwendung des JOIN-Operators, der die Zeilen aus beiden Tabellen basierend auf einer gemeinsamen Spalte oder Bedingung kombiniert. Durch die Verknüpfung der Tabellen können Daten aus beiden Tabellen in einer einzigen Abfrage abgerufen werden. **
-
Wie kann ich Daten aus einer MySQL-Datenbank mit Java abfragen?
Um Daten aus einer MySQL-Datenbank mit Java abzufragen, kannst du die JDBC (Java Database Connectivity) API verwenden. Du musst eine Verbindung zur Datenbank herstellen, eine SQL-Abfrage erstellen und diese dann mit einem Statement-Objekt ausführen. Das Ergebnis der Abfrage kann dann in einem ResultSet-Objekt gespeichert und weiterverarbeitet werden. **
Ähnliche Suchbegriffe für Botnet
-
SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription Download Win, Englisch (5-9 Instances) (2168001-5-9)Produktbeschreibung: SolarWinds Database Performance Analyzer for virtualized environments for SQL Server, MySQL, Oracle SE or PostgreSQL 3 Jahre Subscription - 5-9 Instances, Produkttyp: Subscription, Kategorie: Netzwerkanwendungen - Überwachung & Leistungsverwaltung, Anzahl Lizenzen: 5-9 Instances, Bundled Support: 3 Jahre Subscription, Plattform: Windows4597,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angermann, Dirk: T-SQL-Abfragen für Microsoft SQL-Server 2022T-SQL-Abfragen für Microsoft SQL-Server 2022 , Fundierter Einstieg in SQL-Datenbankabfragen Von SELECT-Abfragen über das Verwenden von Tabellenwertausdrücken bis zum Ausführen gespeicherter Prozeduren Praktische Beispiele mit Aufgabenstellung, Kommentaren und Ergebnissen T-SQL-Abfragen Schritt für Schritt Der Datenbank-Experte Dirk Angermann zeigt Ihnen, wie Sie über das SQL Server Management Studio Ihre ersten T-SQL-Datenbankabfragen vornehmen. Als Grundlage dient eine einfach strukturierte Datenbank, damit Sie immer den Überblick behalten. Praktische Anleitung Anhand vieler praktischer Beispiele führt Sie der Autor in die Verwendung der verschiedenen Sprachelemente wie Funktionen, Variablen, Operatoren und Ausdrücke ein. Sie lernen unter anderem, wie Sie SELECT-Abfragen vornehmen, Daten filtern und sortieren, mit den verschiedenen SQL-Server-Datentypen arbeiten sowie Unterabfragen schreiben. So erfahren Sie, wie effizienter und präziser T-SQL-Code geschrieben wird, um die abzurufende Datenmenge ordnungsgemäß zu beschreiben. Bessere Abfrageleistung und Umgang mit Fehlermeldungen Sie erhalten aber nicht nur praktische Hilfe für Ihre Datenauswertungen, sondern lernen zudem, die Abfrageleistung zu verbessern und mit Fehlerinformationen umzugehen. Aus dem Inhalt: Schreiben von SELECT-Abfragen und Unterabfragen Arbeiten mit SQL-Server-Datentypen Gruppieren und Aggregieren von Daten Verwenden von integrierten Funktionen Pivotieren und Groupingsets Verwenden von Fensterrangfolge- und Aggregatfunktionen Ausführen von gespeicherten Prozeduren Programmieren mit T-SQL Implementieren von Transaktionen Fehlerbehandlung und Verbesserung der Abfrage , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240327, Titel der Reihe: mitp Professional##, Autoren: Angermann, Dirk, Seitenzahl/Blattzahl: 277, Keyword: Sql; buch; business intelligence; data warehouse; datenbank; datenbankentwicklung; datenbankmanagement; microsoft sql; microsoft sql server; mitp; ms sql server; mssql; sql server; t sql; transact sql; tsql, Fachschema: Datenbank / Relational~Data Warehouse~Informationsmanagement / Data Warehouse~Database~Datenbank, Fachkategorie: Data Warehousing~Datenbanksoftware~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 168, Höhe: 16, Gewicht: 482, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wickert, Harald: Elektronik TabellenElektronik Tabellen , Informations- und Medientechnik Tabellenbuch , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 6. Auflage 2024, Erscheinungsjahr: 20250206, Produktform: Leinen, Titel der Reihe: Elektronik Tabellen Informations- und Medientechnik##, Autoren: Wickert, Harald~Hübscher, Heinrich~Petersen, Hans-Joachim~Dzieia, Michael, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage 2024, Seitenzahl/Blattzahl: 552, Keyword: Schülerband; Unterrichtswerke; Elektrotechnik, Fachschema: Elektronik / Berufsbezogenes Schulbuch~Informationstechnologie / Berufsbezogenes Schulbuch~Tabelle / Berufsbezogenes Schulbuch, Fachkategorie: Berufsausbildung, Altersempfehlung / Lesealter: 25, Genaues Alter: E0011, Warengruppe: HC/Berufsschulbücher, Ausbildungsberufe: E0011, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 171, Höhe: 27, Gewicht: 896, Produktform: Gebunden, Genre: Schule und Lernen, Ausbildungsberufe: Elektroniker/in,42,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Ist es schlechtes Datenbankdesign, wenn es doppelte Datensätze in einer SQL Server-Datenbank gibt?
Ja, doppelte Datensätze in einer Datenbank sind in der Regel ein Zeichen für ein schlechtes Datenbankdesign. Doppelte Datensätze können zu Inkonsistenzen und Redundanzen führen und die Effizienz der Datenbank beeinträchtigen. Es ist wichtig, Maßnahmen zu ergreifen, um doppelte Datensätze zu vermeiden, wie z.B. die Verwendung von Primärschlüsseln und eindeutigen Indizes. **
-
Wie kann ich täglich automatisch ein Backup meiner MySQL-Datenbank erstellen?
Um täglich automatisch ein Backup deiner MySQL-Datenbank zu erstellen, kannst du ein Skript erstellen, das den Befehl "mysqldump" verwendet, um eine Sicherungskopie der Datenbank zu erstellen. Du kannst dann einen Cron-Job einrichten, der das Skript jeden Tag zu einer bestimmten Zeit ausführt. Dadurch wird das Backup automatisch erstellt und du musst dich nicht darum kümmern. **
-
Wie kann man die Beziehungen zwischen Tabellen in einer SQL-Datenbank darstellen?
Die Beziehungen zwischen Tabellen in einer SQL-Datenbank können durch Verwendung von Fremdschlüsseln dargestellt werden. Ein Fremdschlüssel ist ein Attribut in einer Tabelle, das auf den Primärschlüssel einer anderen Tabelle verweist. Durch die Verwendung von Fremdschlüsseln können Beziehungen zwischen den Tabellen hergestellt und Abfragen über mehrere Tabellen hinweg ausgeführt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.